
-
Добавлено пользователем arturbaranok - 21.10.2026 - 09:07

Google расширила возможности Enhanced Protection в браузере Chrome, добавив проверку скопированных команд на наличие вредоносного содержимого и усовершенствовав обнаружение мошеннических сайтов с помощью искусственного интеллекта Gemini. Новые механизмы направлены в том числе на противодействие атакам ClickFix, поддельным службам технической поддержки, антивирусам и фальшивым обновлениям браузера.

Chrome предупреждает об опасных сайтах
Дополнительные механизмы защиты доступны при включённом режиме Enhanced Protection — расширенной защиты функции безопасного просмотра Google Safe Browsing.
При посещении потенциально опасного сайта Chrome отображает в адресной строке значок щита, предупреждающий о возможной угрозе. При нажатии на него открывается диалоговое окно с уведомлением о небезопасности страницы. Пользователь может выбрать один из двух вариантов: «Пометить как безопасный» или «Вернуться в безопасное место».
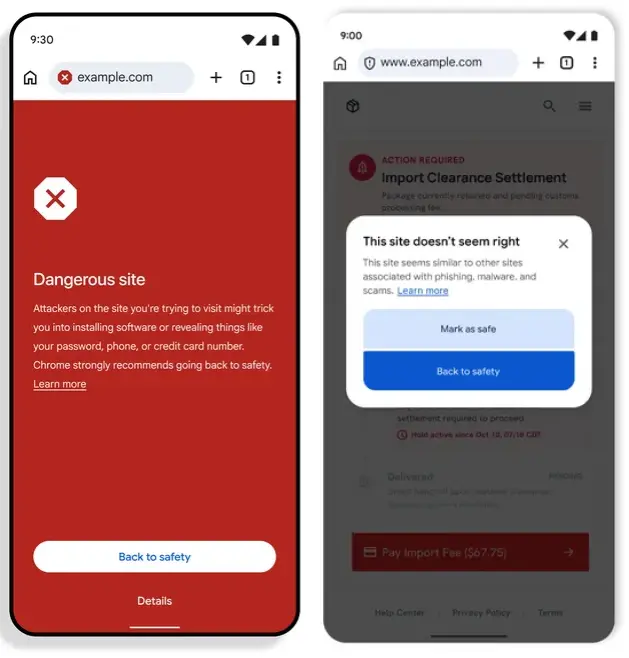
Для сайтов, которые Google с высокой уверенностью определяет как опасные, браузер использует более строгий механизм предупреждения. На весь экран выводится красное уведомление, блокирующее взаимодействие с известными ресурсами, содержащими эксплойты.
Chrome проверяет скопированные команды на вредоносное содержимое
В Enhanced Protection также появилась защита от атак ClickFix. Эта разновидность социальной инженерии предполагает, что злоумышленник убеждает пользователя скопировать вредоносную команду и выполнить её в терминале за пределами браузера.
При включённой расширенной защите Chrome проверяет скопированные сценарии на наличие потенциально опасного содержимого. Если браузер обнаруживает подозрительную команду, текст буфера обмена перед отправкой на сервер очищается от персональных данных (PII). После этого серверы Google проводят оперативный поведенческий анализ команды.
Если по результатам проверки команда признаётся опасной, Chrome немедленно выводит предупреждение на экран пользователя.
Таким образом, механизм позволяет выявлять потенциально вредоносные команды, которые могут использоваться в атаках ClickFix, ещё до их выполнения в терминале.
Gemini расширяет обнаружение мошеннических схем
Ранее Google Chrome на поддерживаемых устройствах использовал локальную модель искусственного интеллекта Gemini Nano для анализа веб-страниц на предмет мошенничества под видом технической поддержки.
К таким схемам относятся агрессивные всплывающие окна, в которых утверждается, что компьютер заражён. Пользователя пытаются убедить загрузить вредоносное программное обеспечение для очистки системы или позвонить по поддельному номеру службы поддержки.
Теперь, по данным Google, Chrome перешёл на более крупную модель Gemini, работающую на сервере. Компания заявляет, что это позволяет расширить возможности обнаружения угроз.
Помимо мошеннических схем с технической поддержкой, браузер сможет выявлять поддельные антивирусы и мошеннические уведомления об обновлении браузера.
Google обещает минимизировать сбор данных
Отдельное внимание компания уделила вопросам конфиденциальности при использовании серверной модели Gemini для анализа потенциальных угроз.
Google заявляет, что сбор данных в рамках этой системы остаётся максимально ограниченным. По утверждению компании, содержимое веб-страниц не записывается в журналы, не сохраняется и не используется для обучения моделей искусственного интеллекта.
